Säkerhet
Förtroende börjar med insyn.
Du ska kunna förstå vad Styrra läser, vad det föreslår och vad som har bokförts. Kontroll är en del av arbetsflödet.

Policy · Faktisk skärmbild ur testmiljön, Nordvik Studio AB
Tre behörighetsnivåer
Styrra arbetar inom fasta behörigheter och bolagets policy. Text i ett dokument kan aldrig ändra de reglerna.
- 01 · Källunderlag
Läsa
Läs importerade konton och verifikationer, eller fakturor och annan exempeldata i testmiljön.
- 02 · Granskningsbart
Föreslå
Förbered ett ändringsförslag med belopp, konton och valideringsresultat.
- 03 · Enligt din policy
Bokföra
Prova bokföring av godkända och validerade förslag i testmiljön, enligt bolagets policy och behörigheter.
Policy per bolag
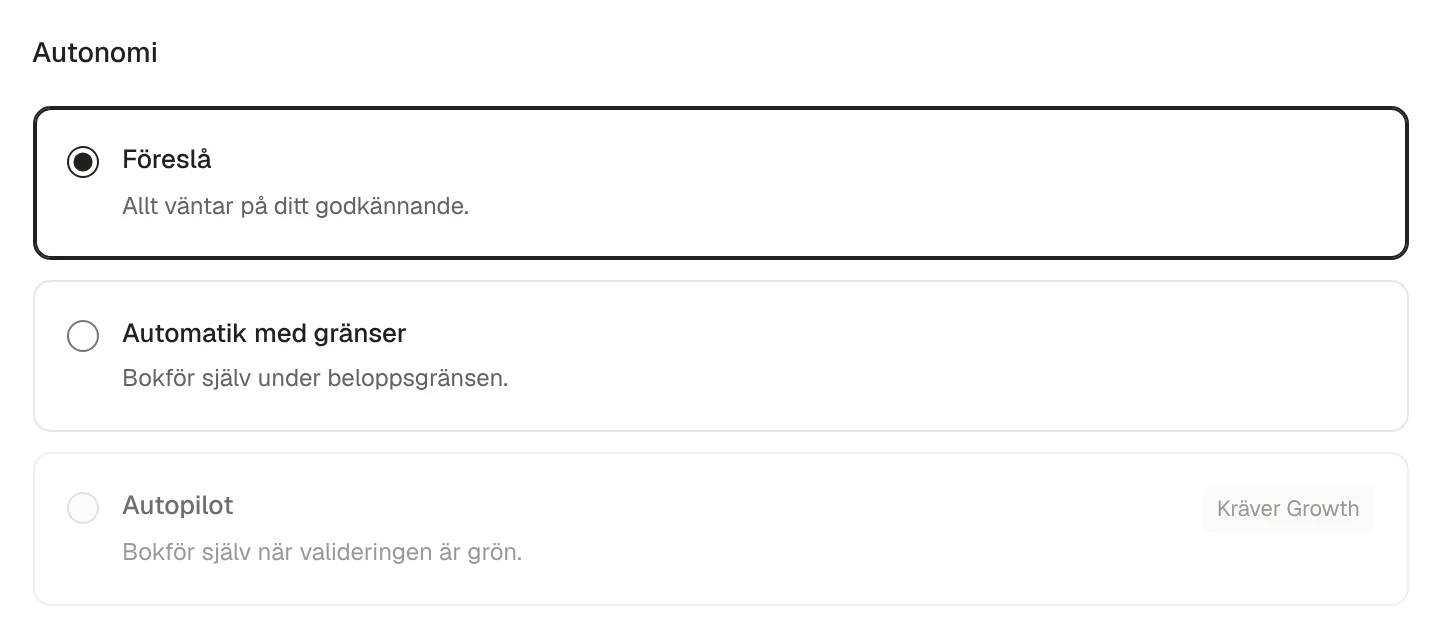
Du väljer hur långt Styrra går
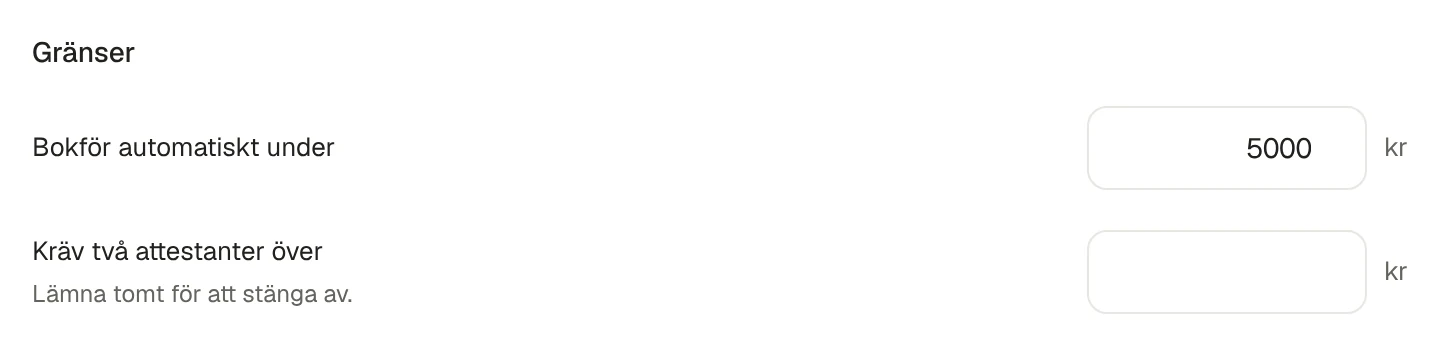
Varje bolag har en autonominivå och beloppsgränser. Allt över gränsen väntar på ett godkännande, oavsett vad ett dokument säger.
- Föreslå: allt väntar på dig
- Automatik med gränser: från Start
- Autopilot: kräver Growth eller högre
Inbyggt i arbetet
Från första underlag till nästa rättelse
Kontroll handlar också om vad som inte får förändras.
- Kontroller före bokföring
- Balans, konton, period, moms och dubbletter valideras innan ett förslag kan bokföras. Avvikelser syns i förslaget.
- Rättelser med historiken kvar
- Bokförda verifikationer skrivs inte över. Rättelser görs med reverseringar som hänvisar till originalet.
- Dokument är underlag
- Text i dokument behandlas som data och får inte ändra verktygens behörigheter eller din policy.
- Tydligt vilken data du använder
- Du väljer en SIE4-import eller exempeldata i testmiljön. Att prova Styrra ger ingen åtkomst till ditt Fortnox.
Spårbarhet
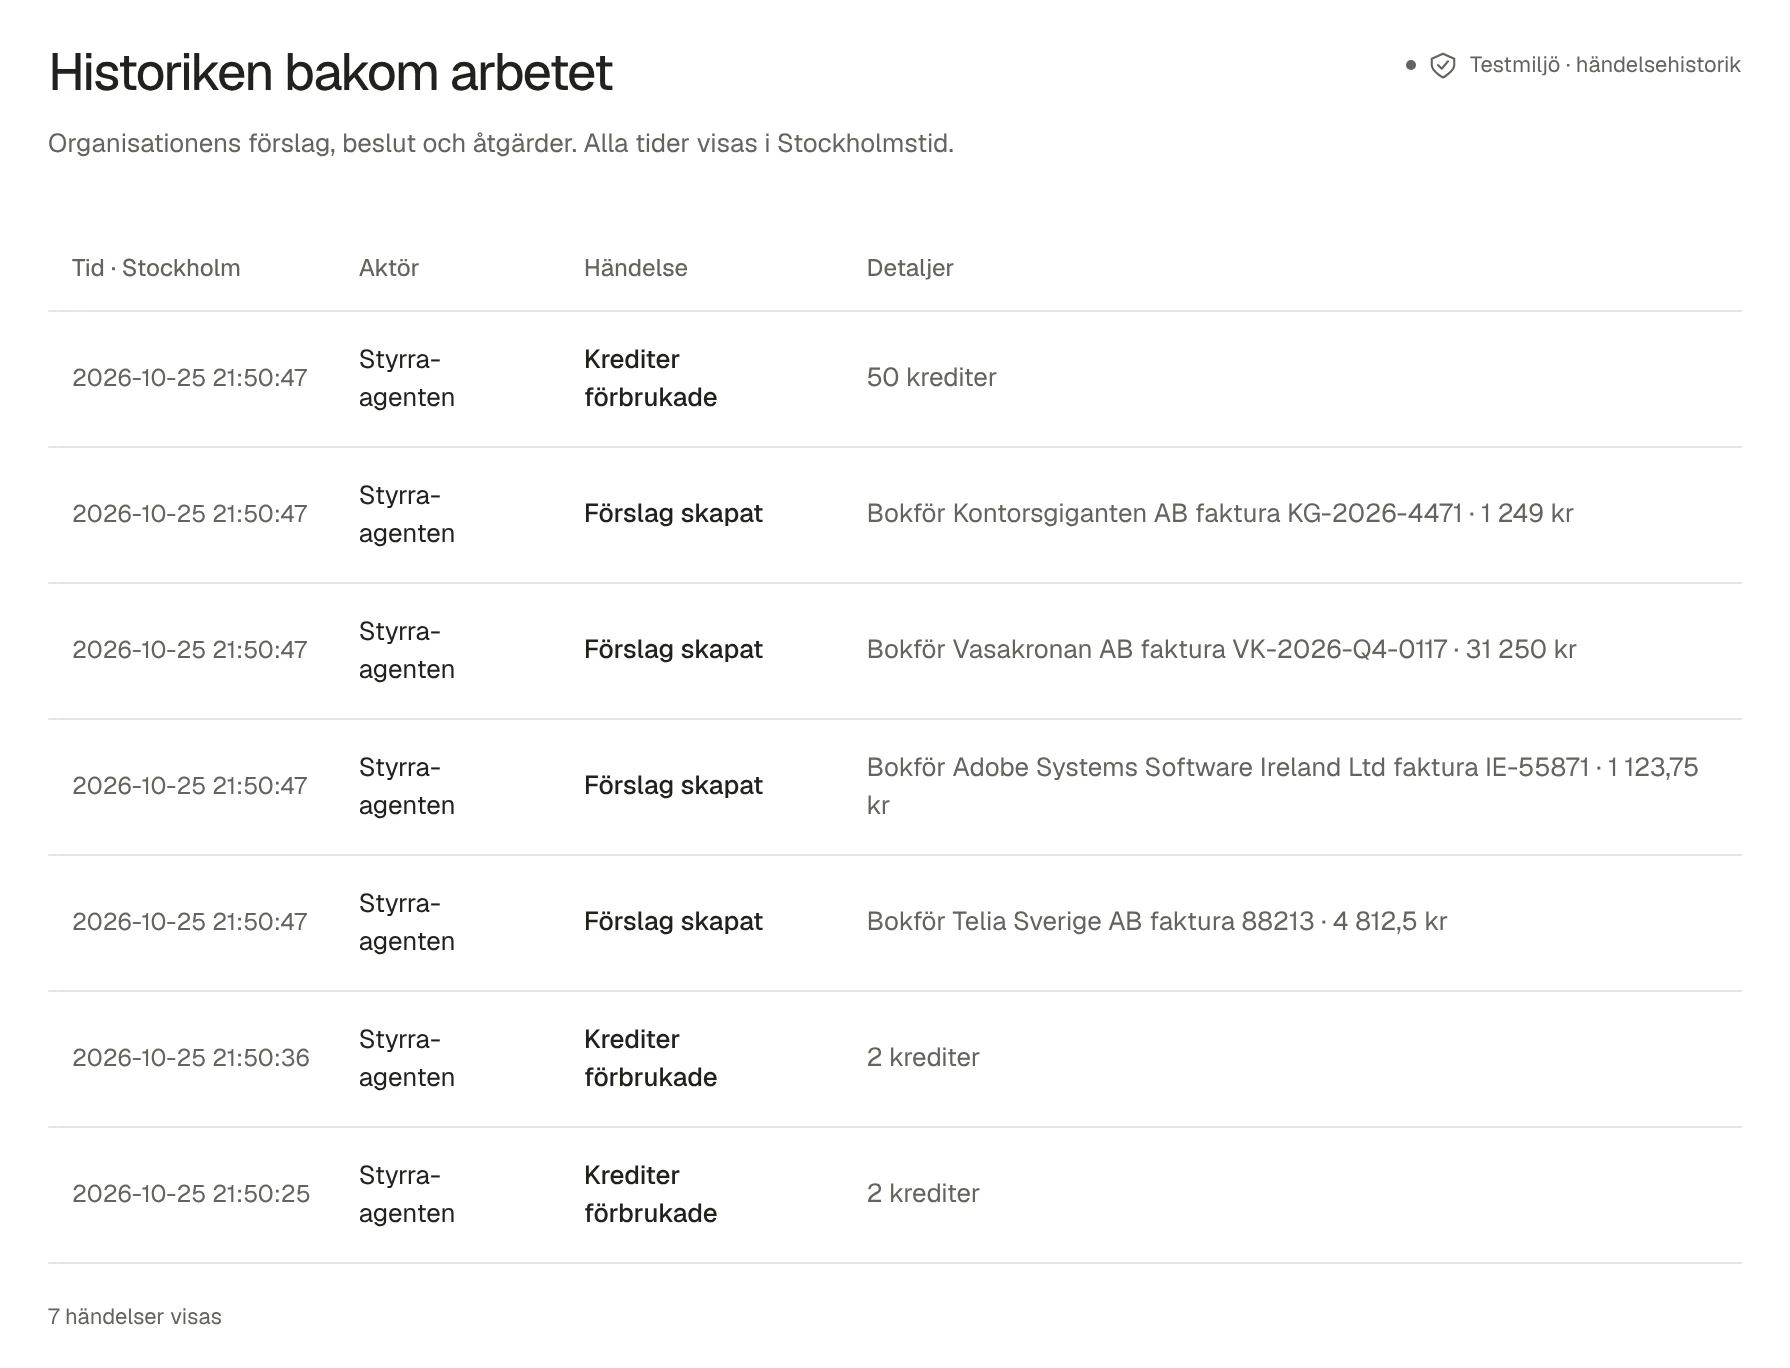
Granskningsloggen i praktiken
Följ förslag, kontroller, godkännanden och åtgärder i bolagets granskningslogg. Bilden är den faktiska vyn i testmiljön.
Vill du ha säkerhetsgenomgången på riktigt?
Boka en genomgång av behörigheter, dataflöden och hur Styrra passar era krav.